Ούτε τα σουπερμάρκετ γλίτωσαν από τον ακήρυχτο κυβερνοπόλεμο
04/11/2026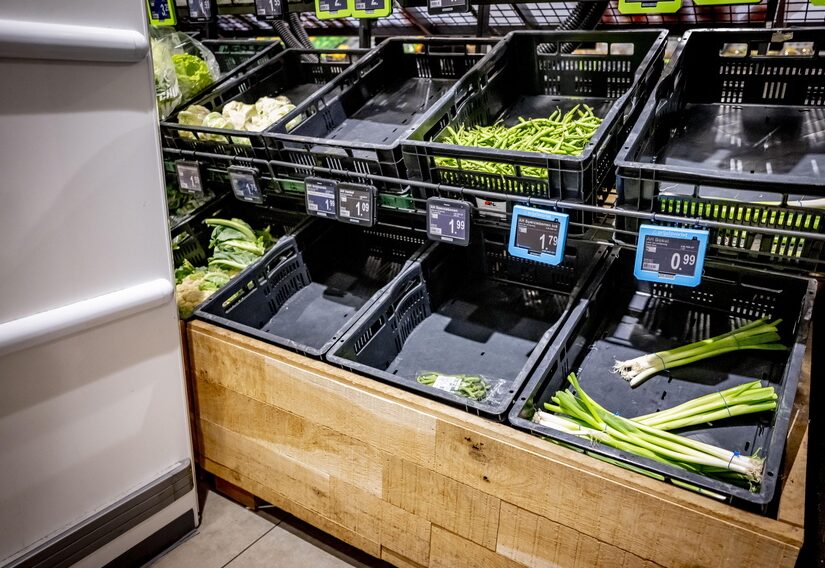

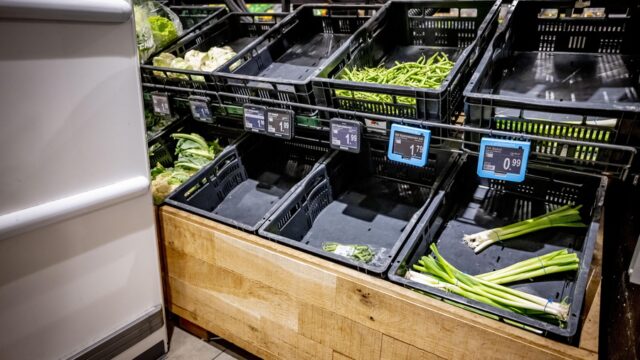
Ένα μπαράζ κυβερνοεπιθέσεων έβαλε στο στόχαστρο τα συστήματα ψύξης σε δεκάδες σουπερμάρκετ στην Ευρώπη, αναγκάζοντας τις αλυσίδες να πετάξουν τρόφιμα σημαντικής αξίας. Μέχρι στιγμής καμία ομάδα χάκερ ή οργάνωση δεν έχει αναλάβει την ευθύνη και οι ευρωπαϊκές αρχές περιορίζονται σε σενάρια και εκτιμήσεις. Να σημειωθεί πως στις 12 Οκτωβρίου είχαν χακαριστεί και πάλι συστήματα ψύξης σε πολλά γαλλικά σουπερμάρκετ.
Το μπαράζ των κυβερνοεπιθέσεων επηρέασε περίπου 40 καταστήματα της αλυσίδας Delhaize, τουλάχιστον 15 του Ομίλου Carrefour, πέντε καταστήματα Spar, καθώς και τον όμιλο κρεοπωλείων De Laet en Van Haver. Σύμφωνα με βελγικά ΜΜΕ, η θερμοκρασία στα ψυγεία εκτοξεύτηκε έως και στους 70°C! Εκπρόσωπος της Delhaize δήλωσε στο Euronews ότι η εταιρεία «εντόπισε ένα περιστατικό στην υποδομή πληροφορικής που επηρέασε τα συστήματα ψύξης σε αρκετές δεκάδες καταστήματα». Προβλήματα αναφέρθηκαν επίσης σε καταστήματα της σουηδικής αλυσίδας ICA.
Τα μεγάλα ψυκτικά συστήματα των σουπερμάρκετ ελέγχονται από κεντρικές μονάδες διαχείρισης. Αυτές ρυθμίζουν τις θερμοκρασίες, τους κύκλους απόψυξης και τους συναγερμούς για κάθε ψυγείο και καταψύκτη του καταστήματος. Η σύνδεση αυτών των μονάδων στο διαδίκτυο αποτελεί διαδεδομένη πρακτική εδώ και καιρό, σύμφωνα με την εταιρεία κυβερνοασφάλειας Forescout. Μέσω αυτού του συστήματος, οι τεχνικοί συντήρησης μπορούν να διαγνώσουν βλάβες και να προσαρμόσουν τις ρυθμίσεις εξ αποστάσεως, γλιτώνοντας τις επιτόπιες επισκέψεις σε κάθε κατάστημα.
Η Danfoss, ένας από τους μεγαλύτερους προμηθευτές στην Ευρώπη, αναφέρει ότι η διαδικτυακή σύνδεση των συστημάτων ψύξης μειώνει τις άσκοπες μετακινήσεις τεχνικών κατά 15% έως 30%, καθώς οι βλάβες διορθώνονται απομακρυσμένα. Η εταιρεία επισημαίνει επίσης ότι η εξ αποστάσεως παρακολούθηση επιτρέπει στα σουπερμάρκετ να κρατούν αυτόματα τα αρχεία θερμοκρασίας που απαιτούν οι κανόνες ασφάλειας τροφίμων. Έτσι, το προσωπικό δεν χρειάζεται να ελέγχει χειροκίνητα κάθε ψυγείο έως και τέσσερις φορές την ημέρα.
Οι οδηγίες εγκατάστασης των κατασκευαστών περιγράφουν πώς μπορούν τα συστήματα να γίνουν προσβάσιμα, για παράδειγμα μέσω κατάλληλης ρύθμισης του router του καταστήματος. Το πρόβλημα, σύμφωνα με τη Forescout, έγκειται στον κατακερματισμό της ευθύνης. Ο συντηρητής μπορεί να διαχειρίζεται το λογισμικό, το κατάστημα να κατέχει τον εξοπλισμό και το τμήμα IT να είναι υπεύθυνο για τη σύνδεση στο διαδίκτυο. Αν οι ρόλοι δεν είναι ξεκάθαροι, «καμία πλευρά δεν έχει τη συνολική εικόνα για τις υπηρεσίες που μένουν εκτεθειμένες», σημειώνουν οι ερευνητές.
Παράλληλα, μέρος του εξοπλισμού είναι παλιό. Ένας από τους ελεγκτές της Danfoss που επηρεάστηκαν έχει σταματήσει να υποστηρίζεται από τον Μάϊο του 2021. Αυτό σημαίνει ότι δεν λαμβάνει πλέον ενημερώσεις ασφαλείας, γεγονός που τον καθιστά ευάλωτο σε εξωτερικές επιθέσεις. Να σημειωθεί ότι τα ίδια συστήματα χρησιμοποιούνται στη βιομηχανία επεξεργασίας τροφίμων, σε οινοποιεία, αποθήκες φρούτων, αλλά και σε ψυκτικές υποδομές νοσοκομείων.
Η βασική σύσταση της Forescout είναι η αποσύνδεση των συστημάτων διαχείρισης ψύξης από το ανοιχτό διαδίκτυο. Οι συντηρητές θα πρέπει να αποκτούν πρόσβαση αποκλειστικά μέσω ασφαλών εργαλείων απομακρυσμένης σύνδεσης. Επιπλέον, συνιστά στους διαχειριστές να αντικαταστήσουν τον εξοπλισμό που δεν λαμβάνει πλέον ενημερώσεις ασφαλείας, να καταργήσουν τους κοινόχρηστους κωδικούς πρόσβασης ατομικών λογαριασμών με ταυτοποίηση δύο παραγόντων, καθώς και να κρατούν αρχείο για το ποιος τροποποιεί ευαίσθητες πληροφορίες.
Ακήρυχτος κυβερνοπόλεμος
Όλα αυτά αποτελούν μέρος ενός ακήρυχτου ψηφιακού πολέμου που καθιστούν εφικτές τις ψηφιακές συρράξεις του λεγόμενου κυβερνοπολέμου. Μέσα σε αυτό το δαιδαλώδες περιβάλλον βρίσκεται βεβαίως και η Ελλάδα. Εκτός από τον γεωπολιτικό αναβρασμό στην ευρύτερη γειτονιά της, αποτελεί μέρος ενός παγκοσμιοποιημένου συστήματος. Ως εκ τούτου είναι ευάλωτη και εν δυνάμει στόχος σε τέτοιες απειλές. Θυμίζουμε πως στόχος κυβερνοεπίθεσεων στην χώρα μας έχουν βρεθεί, μεταξύ άλλων, το Νομικό Συμβούλιο του Κράτους, το Ελληνικό Ανοιχτό Πανεπιστήμιο, το Κτηματολόγιο, η Τράπεζα Θεμάτων, τα ΕΛΤΑ, ενώ στις αρχές του 2022 δεν είχε γλιτώσει ούτε το ελληνικό Κοινοβούλιο, όπου χάκερ κατάφεραν να παραβιάσουν λογαριασμούς mail βουλευτών, συνεργατών τους και υπαλλήλων της Βουλής.
Σε κάθε περίπτωση, η κυβερνοαπειλή (cyber threat) αποτελεί τη σύγχρονη ηλεκτρονική μορφή της τρομοκρατίας, καταδεικνύοντας πόσο ευάλωτα είναι τα κράτη και οι οικονομίες τους σε όλο τον πλανήτη. Διαδικτυακές επιθέσεις στοχοποιούν και οδηγούν σε παράλυση υπουργικές και κοινοβουλευτικές ιστοσελίδες, κυβερνητικές επικοινωνίες, online τραπεζικά συστήματα, δικτυακούς τόπους κορυφαίων ειδησεογραφικών οργανισμών, κρατικές υπηρεσίες και πλέον δεν εξαιρούνται ούτε τα σουπερμάρκετ.
Ακόμα και οι στρατιωτικές ασύμμετρες επιθέσεις διεξάγονται στον κυβερνοπόλεμο, με στρατιές από χάκερ. Τα χτυπήματα γίνονται με ιούς, με “φτιαγμένα” κομπιούτερ, με ενορχηστρωμένες διαρροές email –τα περιβόητα Leaks– αλλά και διευρυμένη παραπληροφόρηση. Εξάλλου, ο κυβερνοχώρος δεν αφορά μόνο το Ίντερνετ, αλλά όλα τα δίκτυα υπολογιστών, καθώς και οτιδήποτε αυτά ελέγχουν.
Ως κυβερνοχώρος, άλλωστε, ορίζεται ο ιστός των διασυνδεδεμένων επικοινωνιακών και πληροφοριακών δικτύων, στα οποία είναι αποθηκευμένες κάθε είδους πληροφορίες και συνδέονται με κάθε είδους κρίσιμες υποδομές. Επίσης, το σύνολο των ανθρώπινων δραστηριοτήτων που σχετίζονται με αυτές τις υποδομές. Ως εκ τούτου, στο στόχαστρο του κυβερνοπολέμου βρίσκεται η ενέργεια, το δίκτυο δηλαδή ηλεκτρικού ρεύματος, τα καύσιμα και αρκετά ακόμα.
Πλέον στο στόχαστρο βρίσκονται όλες οι ζωτικές υποδομές, όπως η ύδρευση και η διανομή τροφίμων και φαρμάκων . Φυσικά δεν λείπουν οι επικοινωνίες, όπως όλες οι εθνικές γραμμές σταθερής και κινητής τηλεφωνίας, το GPS, η οικονομία (χρηματιστήριο, τράπεζες και μεγάλες εταιρείες) και τα μέσα μαζικής μεταφοράς. Όλες οι έξυπνες συσκευές και τα social media που χρησιμοποιεί η πλειονότητα των ανθρώπων επίσης αποτελούν πλατφόρμες του κυβερνοπολέμου.
Ο στρατός των χάκερ
Πίσω από τις επιθέσεις κρύβονται είτε επαγγελματίες χάκερ που λειτουργούν προς ίδιον όφελος, είτε νεαροί χάκερ που δοκιμάζουν τις ικανότητές τους, είτε στρατευμένοι χάκερ που λειτουργούν για λογαριασμό μυστικών υπηρεσιών. Υπάρχουν και χάκερ που έχουν στόχο τις υποκλοπές δεδομένων, με ανταγωνιστικά κίνητρα και οικονομικά συμφέροντα. ΗΠΑ, Ισραήλ, Τουρκία, Ιράν, Κίνα, Ρωσία, αλλά και η Βόρεια Κορέα, διαθέτουν, σύμφωνα με ειδικούς, πληθώρα διαδικτυακών στρατών.
Την ίδια στιγμή, σε συναγερμό είναι η Γερμανία, καθώς ο υπουργός Ψηφιακών Υποθέσεων της Γερμανίας, Κάρστεν Βίλντμπεργκερ, αποκάλυψε ότι χάκερ έχουν στοχοποιήσει κινητές συσκευές που ανήκουν σε μέλη της γερμανικής Βουλής, καθώς και σε κυβερνητικούς αξιωματούχους. Η υπόθεση ήρθε στο φως μετά από προειδοποιήσεις της Apple προς χρήστες iPhone, στις οποίες αναφέρεται ότι οι συσκευές τους ενδέχεται να έχουν αποτελέσει στόχο επίθεσης με τη χρήση εξελιγμένου λογισμικού κατασκοπείας (spyware).
Να σημειωθεί ότι η Γερμανία είχε παλαιότερα κατηγορήσει αρκετές φορές την Κίνα, για σοβαρές κυβερνοεπιθέσεις εναντίον ευαίσθητων κρατικών υποδομών με σκοπό την κατασκοπεία. Το Πεκίνο είχε αρνηθεί τις σχετικές κατηγορίες, υποστηρίζοντας πως και το ίδιο αποτελεί στόχο κυβερνοεπιθέσεων. Επιπλέον, ακόμα και πριν την ρωσική εισβολή στην Ουκρανία, δημοσιεύματα και εκθέσεις μυστικών υπηρεσιών υποστήριζαν πως όλη η Ευρώπη απειλείται από τον ρωσικό κυβερνοπόλεμο. Σύμφωνα με εκτιμήσεις τους η Μόσχα έχει ξοδέψει δισεκατομμύρια για να χτίσει ένα τεράστιο, παγκόσμιο δίκτυο ενημέρωσης που μιλάει τουλάχιστον 30 γλώσσες. Τώρα πια η τάση είναι να αποδίδεται κάθε κυβερνοεπίθεση στη Μόσχα.
Τουρκία και λύτρα
Στην Ελλάδα, τόσο η ΕΥΠ όσο και η τουρκική ΜΙΤ, διαθέτουν ειδικές υπηρεσίες που ασχολούνται με τον κυβερνοπόλεμο. Αξίζει να σημειωθεί ότι η μεγαλύτερη στρατιωτική βάση υποκλοπών της Τουρκίας υπάγεται εξολοκλήρου στην ΜΙΤ και έχει λάβει ως πρότυπο τις αμερικανικές αντίστοιχες υπηρεσίες πληροφοριών. Εκεί απασχολούνται αξιωματικοί, πράκτορες των μυστικών υπηρεσιών, επιστήμονες με ειδικές γνώσεις στην σύγχρονη τεχνολογία, ειδικοί εμπειρογνώμονες, γλωσσολόγοι στην αραβική γλώσσα και τεχνικοί που ασχολούνται ειδικά στον κυβερνοχώρο και στη λεγόμενη technical intelligence, την signal intelligence και τις υποκλοπές.
Αποτελεί κοινό μυστικό ότι επιθέσεις που έχουν πραγματοποιηθεί εναντίον ιστοσελίδων ελληνικών κρατικών θεσμών, όπως υπουργεία και υπηρεσίες, προέρχονται από τη γειτονική χώρα. Το ίδιο εξάλλου είχε αποδειχτεί και για την επίθεση που είχε γίνει παλαιότερα εναντίον της ιστοσελίδας Έλληνα πρωθυπουργού. Μπορεί οι ένοπλες δυνάμεις των δύο χωρών να έχουν φτάσει ουκ ολίγες φορές κοντά στη σύγκρουση, αλλά τα περισσότερα θερμά επεισόδια είναι πλέον τα “ψηφιακά”.
Οι ελληνικές ένοπλες δυνάμεις βρίσκονται πάντα σε ιδιαίτερη ετοιμότητα. Τα τελευταία χρόνια, μάλιστα, έχουν γίνει πολλά βήματα, κυρίως στον τομέα της κυβερνοάμυνας. Το Γενικό Επιτελείο έχει δώσει τις κατευθύνσεις και έχει την θεσμική ευθύνη της εκτέλεσης των επιχειρήσεων στον κυβερνοχώρο. Πάντως, η Ελλάδα δεν εξαιρείται από τους οι στοχευμένους ιούς που κατά καιρούς ταλανίζουν δεκάδες δυτικές χώρες και αποτελούν αναπόσπαστο μέρος του κυβερνοπολέμου. Ως εκ τούτου πάντα περιμένουμε νέα κρούσματα και εξελίξεις στην εξάπλωση τους. Πίσω από αυτά βρίσκονται χάκερ με στόχο συνήθως την είσπραξη λύτρων, αλλά και την εκτίναξη της αξίας ψηφιακών νομισμάτων, όπως το Bitcoin. Για παράδειγμα, το καλοκαίρι του 2021 εκβιαστές χάκερ κλείδωσαν αρχεία του δήμου Θεσσαλονίκης, απαιτώντας λύτρα για τα ξεκλειδώσουν.
Πάντως, συγκριτικά με άλλες χώρες, η Ελλάδα έχει στοχοποιηθεί λιγότερο. Αυτό δεν σημαίνει ότι δεν μεριμνά για τον πιο κοστοβόρο πόλεμο παγκοσμίως, καθώς δεν χωρά επανάπαυση. Οι κυβερνοεπιθέσεις, όπως αυτή είχε πλήξει την ελληνική Βουλή, αναμένεται να επαναληφθούν. Ο κυβερνοπόλεμος, εκτός από τις ζημιές που προκαλεί, υποχρεώνει τα κράτη να επενδύουν συνεχώς χρήματα σε έρευνα και τεχνολογία για να μπορούν να αμυνθούν, αλλά και να επιτεθούν…